انواع طعمه و نحوه تشخیص آن
فیشینگ یک کلاهبرداری اینترنتی رایج است که کارمندان را در سراسر جهان تحت تأثیر قرار میدهد. بر اساس فعالیت بسیار سرگرمکنندهتر ماهیگیری ، کلمه “فیشینگ” به فعالیتی اشاره دارد که در آن کلاهبرداران قربانیان را طعمه یا فریب میدهند.
کاش در مورد ماهیگیری مینوشتیم.
یکی از دلایلی که متاسفانه فیشینگ بسیار مؤثر است، به این دلیل است که چقدر میتواند متقاعدکننده به نظر برسد. پیامها با نام شما خطاب میشوند، زبان پیامها نشان میدهد که آنها با نیازهای شما آشنا هستند و برخی از کلاهبرداران حتی شخصاً به شما پاسخ میدهند و چیزی را ایجاد میکنند که ممکن است فکر کنید یک مکالمه صادقانه یا واقعی است. این تبادلات به آرامی شما را از حالت دفاعی خارج میکند و به کلاهبرداران کمک میکند تا اعتماد شما را جلب کنند. با این حال، آسیبپذیر بودن بیش از حد در برابر کلاهبرداران عواقب شدیدی از جمله دسترسی به اطلاعات شخصی را به همراه خواهد داشت.
فیشینگ، ویشینگ و سایر خویشاوندان آن
طبق گفته Webroot.com، یازده نوع فیشینگ وجود دارد . در اینجا چهار نوع رایج آن را بررسی میکنیم:
-
فیشینگ – حملهای برای سرقت اطلاعات حساس از طریق ایمیل.
-
اسمیشینگ – حملهای برای سرقت اطلاعات حساس از طریق پیامک یا متن.
-
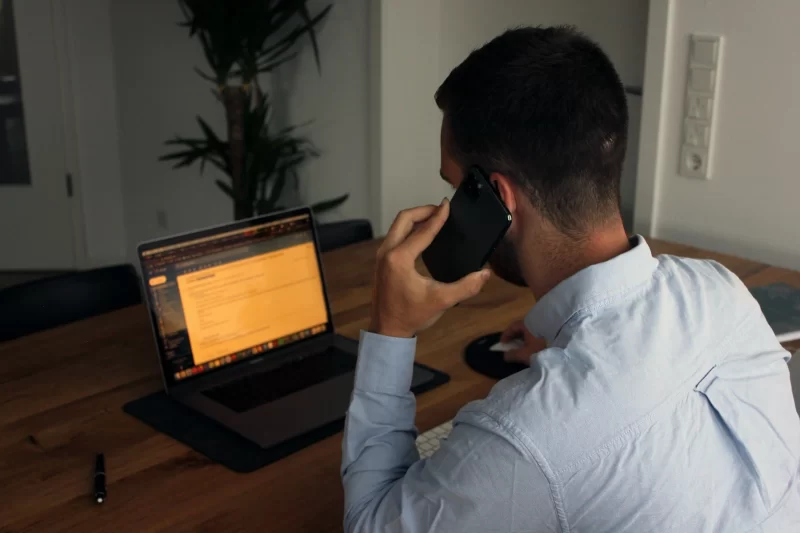
ویشینگ – ویشینگ مخفف «فیشینگ صوتی» است و به تماسگیرندگان کلاهبردار گفته میشود که خود را به عنوان یک سازمان دولتی، پشتیبانی فنی یا یک سازمان معرفی میکنند. آنها سعی میکنند از طریق تماسهای تلفنی یا پیامهای صوتی اطلاعات شخصی را استخراج کنند.
-
فارمینگ – نوعی فیشینگ که ترافیک وب قانونی را بدون اطلاع کاربر به یک صفحه جعلی هدایت میکند. این امر بر DNS ( سیستم نام دامنه ) تأثیر میگذارد.
تضمین امنیت ایمیل شما، چه شخصی و چه حرفهای، برای اطلاعات محرمانه شما ضروری است. در اینجا چند روش سریع برای محافظت از خود آورده شده است.
-
از کلیک کردن روی لینکهای ارسالی از طریق ایمیلها یا شماره تلفنهای ناآشنا خودداری کنید. این لینکها اغلب میتوانند برای دستگاه یا حساب ایمیل شما مضر باشند. در عوض، از بخش فناوری اطلاعات خود بخواهید منبع پیام را تأیید کرده و خطر را ارزیابی کند. اگر ایمیل شخصی است، به هیچ وجه از کلیک روی لینک خودداری کنید و پیام را به سادگی حذف کنید.
-
به دنبال خطاهای دستوری یا املایی باشید. بسیاری از این ایمیلهای فیشینگ خودکار هستند یا از کشورهای خارجی ارسال میشوند. این مرحله اغلب نادیده گرفته میشود زیرا اکثر خوانندگان تمایل دارند پیامها را به سرعت بخوانند.
-
اگر مجبورید، لینکهای خودتان را پیدا کنید. اگر به پیامی مشکوک هستید که معتبر است اما کاملاً مطمئن نیستید و از شما میخواهد اقدامی انجام دهید، یک پنجره جدید باز کنید و خودتان مراحل را طی کنید. به عنوان مثال، یک پیام متنی برای شما میآید که میگوید حساب بانکی شما هک شده است و باید فوراً با کلیک روی لینکی که ارائه میدهند، پین بانکی خود را تغییر دهید. روی لینک کلیک نکنید ؛ در عوض، پین را مستقیماً در وبسایت رسمی بانک تغییر دهید.
-
هنگام پاسخ دادن به تماسهای تلفنی محتاط باشید. حتی شناسههای تماسگیرنده نیز با فناوری جدید به راحتی قابل جعل هستند، بنابراین شماره تماسگیرنده روی تلفن شما میتواند جعلی باشد. از ارائه اطلاعات خصوصی خودداری کنید، مگر اینکه صحت تماسگیرنده را تأیید کنید.